
リスクマネジメント
地政学リスクの高まりや気候変動の影響による自然災害の増加・激甚化、感染症の発生・拡大、多様化するサイバー攻撃など、企業を取り巻く事業環境は急激に変化しています。
エフピコグループは、こうした不確実性の中でも持続的な成長を実現するとともに、食品トレー・容器の生産・物流・リサイクルを通じて「食のインフラ」を支えるという、大切な社会的責任を担っています。いかなる環境下においても製品の安定供給を維持することは、グループ最大の使命です。
私たちは、自然災害やパンデミック、情報セキュリティ事故、コンプライアンス違反など、事業継続を阻害するあらゆる要因を「リスク」として認識し、その低減とコントロールにグループ一丸となって取り組んでいます。
リスク・コンプライアンス委員会およびリスクマネジメントに関わる各専門部署が連携し、日々のモニタリングと組織的な改善活動を通じて、安全・安心な社会の実現に貢献します。
体制
当社の取締役会は、「リスク管理規程」「リスク・コンプライアンス委員会規則」を定め、代表取締役の責任のもと、リスクを区分してグループ全体のリスクを適切に管理しております。
生産・販売・物流に関する業務リスクについては、取締役、執行役員、ジェネラルマネージャーが参加するオペレーション会議を開催し、グループ会社を含むリスク管理については、取締役、執行役員やグループ会社の代表者が参加する情報交換会を開催しております。また、財務報告に係る内部統制が有効に機能していることの監査状況や有効性評価の確認を行う内部統制委員会を設置しており、リスク発生の未然防止ならびにリスク管理に取り組む体制を構築しております。
リスク・コンプライアンス委員会については、代表取締役を委員長として、当社管理部門の取締役によって組織されており、全社的に管理を必要とする企業リスクに関する事項、コンプライアンス(倫理・法令遵守)の浸透活動に関する事項、危機的事態が顕在化した場合の対応策および再発防止策の実効性評価に関する事項について審議を行い、決議事項についてはグループ全体に通達し、徹底させる役割を担っております。
リスクサーベイの実施
エフピコグループでは、大規模地震や大型台風、豪雨による水害など、自然災害による被害を最小限に抑止し、また火災や労働災害の発生を未然に防ぐことを目的に、工場、配送センターなど事業所ごとのリスクサーベイを定期的に行っています。リスクサーベイでは、外部の専門コンサルタントが直接事業所を訪問し、様々な事故の危険度について調査することで、リスクの洗い出し、リスクの分析・評価を行います。この内容を基に、事業所と協議の上、リスクの回避、軽減のための対処を行い、更に効果の検証を行うことで、マネジメントシステムの一環としています。
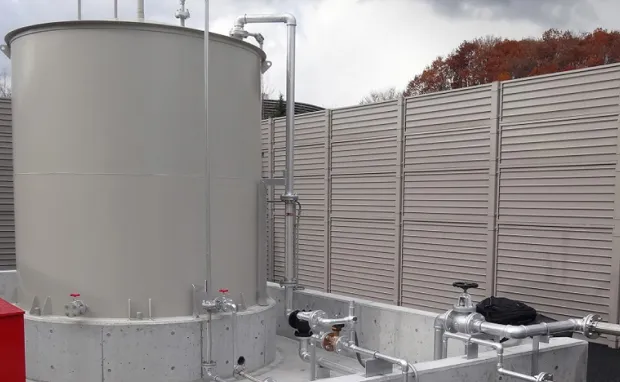
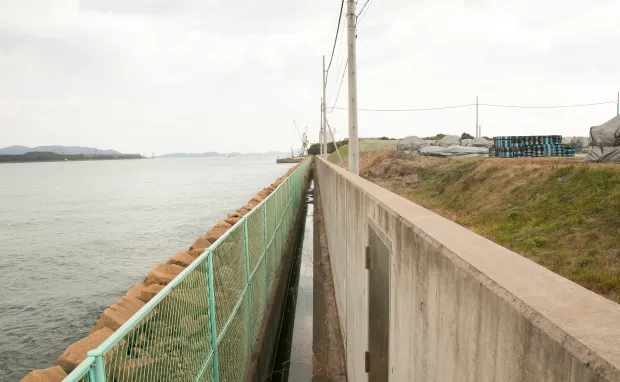
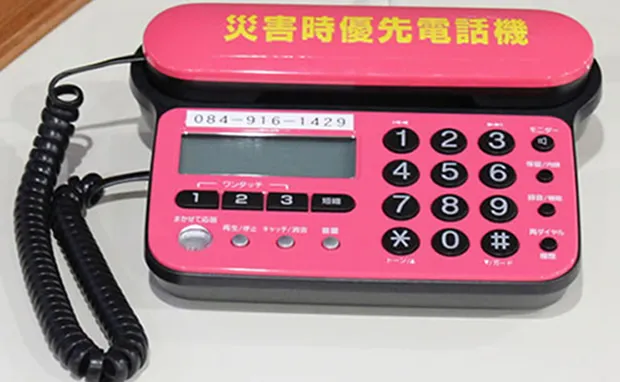
自然災害への対応
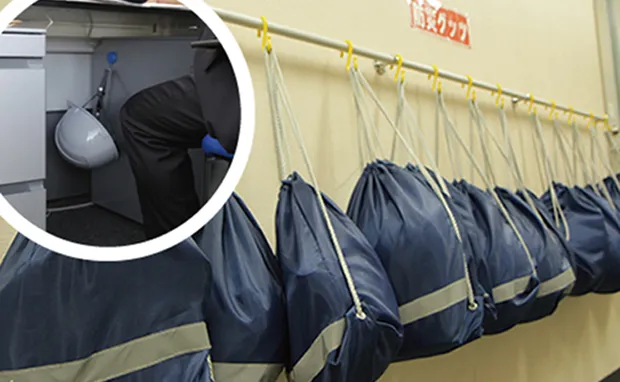
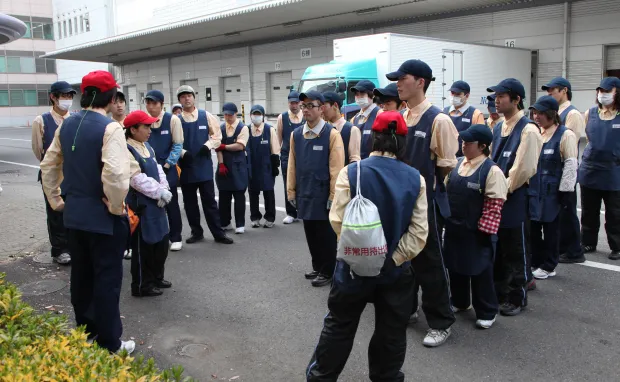
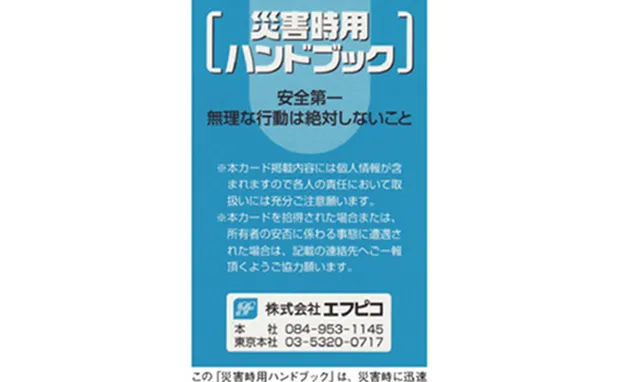
いつどこで発生するかわからない自然災害に対するリスク管理は、非常時における心構えを普段から持つことです。万が一のことを想定し、災害発生時には最善の対応ができるよう、体制を整えています。
製品安全のリスクへの対応
食品安全マネジメントシステムに関する国際規格である「FSSC22000」の認証取得を進めております。2021年3月末時点でリサイクル・物流施設を含めた22工場において取得しております。
品質方針
お客様の満足度を第一に、環境に優しく安全・安心して使用頂ける、製品作りを目指します。
本方針を実行・維持・継続する為に私たちは下記の事項を確立します。
- お客様の要望を的確に捉え、対応できる品質マネジメントシステムを構築し、推進・維持・確立する為の経営資源を投入する。
- 本方針の推進の為に、具体的な品質目標を定める。
- 食品衛生法等の関連法規を遵守する。
- 市場の変容、各工場の改革等に合わせ本方針を定期的に見直し、適切性を持続する。
- 本方針を全従業員に理解させる為にあらゆるコミュニケーションの場を通じて周知・徹底を行う。
情報セキュリティに関するリスク対応
エフピコグループは、食品トレー・容器のリーディングカンパニーとしてお客様・取引先様からお預かりした情報資産および当社の技術・ノウハウをあらゆる脅威から保護することが、極めて重要な経営課題であると認識しています。
私たちは、法令および社内規程を遵守し、情報セキュリティ管理体制を確立・運用することで、社会からの信頼に応え、事業の持続的な発展を目指します。
情報セキュリティ推進体制
当社は、代表取締役を「情報セキュリティ統括責任者」とする統治体制を構築しています。
その下に「情報セキュリティ推進会議」を設置し、情報システム部門、人事・総務部門、法務部門、各事業部門の責任者が連携して全社的なセキュリティ対策の策定・実施・評価を行っています。
また、情報漏洩等のインシデント発生時には、速やかに統括責任者へ報告され、迅速な意思決定を行う緊急時体制を整備しています。
具体的なセキュリティ対策
- 人的対策(従業員教育)
- 全従事者に対して秘密保持に関する誓約書の提出を義務付けています。
- 全従業員を対象に、情報セキュリティに関するeラーニングや研修を定期的に実施し、リテラシーの向上とルールの徹底を図っています。
- 物理的・技術的対策
- ICカード等による入退室制限を実施しています。
- 24時間365日のネットワーク監視体制を敷き、不正アクセスやサイバー攻撃の予兆検知に努めています。
- 重要データへのアクセスを厳格にコントロールしています。
- サプライチェーン・セキュリティ
- 業務委託先に対しても、同等の情報セキュリティレベルの維持を求め、サプライチェーン全体でのセキュリティ体制の構築とリスク低減に取り組んでいます。